Thực hiện các biện pháp phòng bị ngăn ngừa mã độc tống tiền ransomware


BNEWS Với sự phát triển nhanh của công nghệ, tấn công mã độc tống tiền (ransomware) ngày càng đa dạng phức tạp, gây ảnh hưởng đến người dùng cá nhân và thiệt hại khó kiểm đếm với các đơn vị, tập đoàn lớn.
Không có giải pháp nào để ngăn chặn được 100% tấn công mạng cũng như hồi phục hoàn toàn sau sự cố. Để tăng cường an toàn an ninh cho hệ thống thông tin, việc thực hiện nghiêm ngặt, thường xuyên các giải pháp phòng bị ngăn ngừa tấn công là giải pháp căn cơ đối với các đơn vị, tổ chức.
Mã độc tống tiền diễn biến phức tạp
Theo báo cáo của Tổ chức nghiên cứu thị trường an toàn thông tin Cybersecurity Ventures, năm 2023, tổn thất do tội phạm mạng đã lên tới 8 nghìn tỷ USD - tương đương hơn 250.000 USD mỗi giây. Dự báo vào năm 2025, tổn thất hàng năm sẽ tăng lên tới 10,5 nghìn tỷ USD.
Tại Việt Nam, năm 2023, Cổng cảnh báo an toàn thông tin Việt Nam ghi nhận khoảng 13.900 vụ tấn công mạng vào các cơ quan, tổ chức, doanh nghiệp. Gần 16.000 phản ánh lừa đảo trực tuyến, gây thiệt hại hơn 390.000 tỷ đồng (tương đương 3,6% GDP).
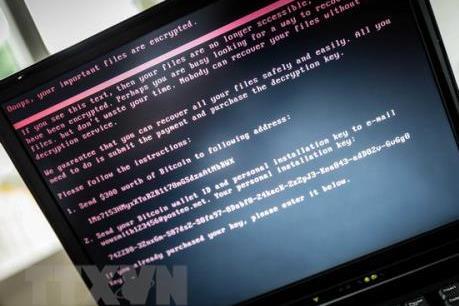
Trong 6 tháng đầu năm nay, các cuộc tấn công ransomware đã tăng 50% so với năm 2023. Ảnh minh họa: TTXVN
Báo cáo của của Công ty chuyên về bảo bảo mật Trend Micro cho biết, trong 6 tháng đầu năm nay, các cuộc tấn công ransomware đã tăng 50% so với năm 2023. Mục tiêu tấn công chủ yếu là lấy cắp dữ liệu cá nhân, dữ liệu thương mại nhạy cảm để tống tiền. Điều này làm tăng chi phí và độ phức tạp của sự cố, đồng thời gây nguy cơ tổn hại danh tiếng lớn hơn cho các tổ chức, doanh nghiệp.
Ông Lê Minh Nghĩa, Chuyên gia tư vấn bảo mật, Trend Micro lưu ý, tin tặc (hacker) đã nghiên cứu sử dụng trí tuệ nhân tạo (AI) để tự động hóa và tăng tốc tấn công, tạo ra mã độc hiệu quả hơn cả lừa đảo qua email. Việc kết hợp với sự phát triển của thiết bị di động kết nối internet (IoT) thông qua mạng 5G sẽ khiến khả năng tấn công qua mạng gia tăng trong tương lai.
Theo ông Lã Mạnh Cường, Tổng Giám đốc Công ty Trách nhiệm hữu hạn Phần mềm OPSWAT Việt Nam, nguyên nhân chính khiến các doanh nghiệp Việt Nam trở thành mục tiêu của tội phạm mạng là do chưa chuẩn bị đầy đủ hệ thống phòng thủ an ninh mạng để bảo vệ hệ thống mạng trọng yếu.
Đồng thời, việc sử dụng phần mềm không có bản quyền, không được cập nhật thường xuyên, thiếu nhận thức về an ninh mạng khiến các doanh nghiệp dễ bị tấn công. Để bảo vệ hiệu quả an ninh mạng của doanh nghiệp, cộng đồng doanh nghiệp cần triển khai giải pháp bảo mật toàn diện dựa trên triết lý "Zero Trust" - không ai trong hoặc ngoài mạng được tin cậy trừ khi sự nhận diện của họ đã được kiểm tra kỹ lưỡng.
Theo thống kê của Hiệp hội An toàn thông tin Việt Nam (VNISA), 6 tháng đầu năm 2024, hàng loạt vụ tấn công mã độc tống tiền (ransomware) đã nhắm vào các doanh nghiệp trọng yếu tại Việt Nam. Những cuộc tấn công này làm tê liệt hệ thống thông tin, gián đoạn hoạt động vận hành và kinh doanh, gây tổn thất tài chính rất lớn.
Nhiều doanh nghiệp buộc phải trả khoản tiền chuộc lớn để lấy lại dữ liệu và khôi phục hệ thống, làm mất lòng tin của khách hàng, đối tác. Những thiệt hại không chỉ dừng lại ở kinh tế mà còn ảnh hưởng lâu dài đến uy tín, khả năng cạnh tranh của các doanh nghiệp Việt Nam trên trường quốc tế.
Phó Chủ tịch Hiệp hội An toàn thông tin Việt Nam Ngô Vi Đồng nhận định: ransomware là mối đe dọa với an ninh mạng, gây thiệt hại nặng nề về tài chính, uy tín của doanh nghiệp. Các vụ tấn công mã độc đã trở thành trào lưu, buộc các đơn vị, doanh nghiệp phải có giải pháp phòng vệ chặt chẽ.
Tuân thủ các biện pháp phòng bị
Trước tình hình tấn công mạng bằng mã độc vẫn diễn biến phức tạp, Cục An toàn thông tin, Bộ Thông tin và Truyền thông đã có hướng dẫn các bộ, ngành, địa phương và doanh nghiệp trên toàn quốc triển khai các giải pháp tăng cường hiệu quả bảo đảm an toàn thông tin và phục hồi nhanh hoạt động sau sự cố.
Bộ Thông tin và Truyền thông phát đi thông báo tăng cường giám sát an ninh phòng tấn công mã độc mã hoá dữ liệu tống tiền.
Cụ thể, các đơn vị cần định kỳ thực hiện sao lưu dữ liệu ngoại tuyến “offline”, áp dụng chiến lược sao lưu dữ liệu theo nguyên tắc “3-2-1”. Nguyên tắc này đảm bảo mỗi dữ liệu quan trong ít nhất 3 bản sao, lưu trữ bản sao trên 2 phương tiện lưu trữ khác nhau và có 1 bản sao lưu ngoại tuyến sử dụng tape, USB hay ổ cứng di động... Dữ liệu sao lưu “offline” phải được tách biệt hoàn toàn, không kết nối mạng, cô lập để phòng, chống tấn công leo thang vào hệ thống lưu trữ.
Các đơn vị triển khai giải pháp để sẵn sàng phục hồi nhanh hoạt động của hệ thống thông tin khi gặp sự cố, đưa hoạt động của hệ thống thông tin trở lại bình thường trong vòng 24 tiếng hoặc theo yêu cầu nghiệp vụ; Thường xuyên tổ chức thực hiện các giải pháp, đặc biệt là giải pháp giám sát an toàn thông tin, để ngăn ngừa, kịp thời phát hiện sớm nguy cơ tấn công mạng với cả 3 giai đoạn (gồm: xâm nhập vào hệ thống; nằm vùng và khởi tạo quá trình phá hoại hệ thống).
Các đơn vị cần rà soát, khắc phục và không để xảy ra các lỗi cơ bản dẫn đến mất an toàn hệ thống thông tin; Tăng cường giám sát, quản lý các tài khoản quan trọng, tài khoản quản trị hệ thống bằng giải pháp xác thực 2 lớp hoặc giải pháp quản lý tài khoản đặc quyền để phòng ngừa, giảm thiểu thiệt hại trong trường hợp kẻ tấn công chiếm được mật khẩu của tài khoản quản trị.
Đồng thời, thực hiện phân tách, kiểm soát truy cập giữa các vùng mạng và chuyển đổi, nâng cấp các ứng dụng, giao thức, kết nối lạc hậu, không còn được hỗ trợ kỹ thuật sang phương án sử dụng các nền tảng, ứng dụng để giảm thiểu nguy cơ tấn công mạng leo thang vào hệ thống thông tin thông qua máy tính, thiết bị đầu cuối của người dùng.
Cục An toàn Thông tin lưu ý, từ đầu năm 2024 đến nay, tại Việt Nam đã xảy ra một số sự cố an toàn thông tin mạng, đặc biệt là các sự cố tấn công mã độc mã hóa tống tiền, gây thiệt hại và làm gián đoạn dịch vụ trực tuyến của các cơ quan, tổ chức, doanh nghiệp. Đáng nói, việc khắc phục và phục hồi sau sự cố an toàn thông tin mạng của một số đơn vị còn chậm và lúng túng.
Nguyên nhân chủ yếu là do chưa tuân thủ và triển khai đầy đủ các quy định bảo đảm an toàn thông tin mạng, điển hình là không có bản sao lưu dữ liệu ngoại tuyến “offline”, không có hoặc có kế hoạch khôi phục nhanh sau sự cố nhưng không phù hợp, để xảy ra sự cố do những lỗi cơ bản, chưa triển khai phần mềm chống mã độc trên các máy chủ quan trọng, chưa giám sát an toàn thông tin… Do vậy, các đơn vị cần nghiêm túc thực hiện các giải pháp trọng tâm theo hướng dẫn của Cục An toàn thông tin.
Tin liên quan