Tình trạng tấn công mạng gia tăng mạnh khi nhân viên làm việc tại nhà


BNEWS Các quan chức và nhà nghiên cứu mạng cảnh báo những nhân viên làm việc từ xa sử dụng mạng ảo riêng (VPN) cũng đang gặp nhiều vấn đề về an ninh nghiêm trọng.
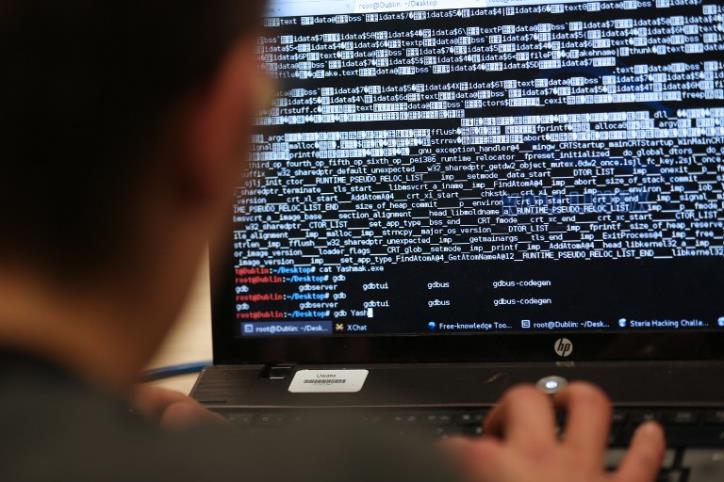
Tin tặc đang lợi dụng nỗi lo ngại về đại dịch để cài các mã độc để đánh cắp dữ liệu. Ảnh minh họa: Reuters
Số lượng các hoạt động tấn công mạng nhằm vào các doanh nghiệp Mỹ và nhiều nước khác đã tăng hơn gấp đôi trong một tháng khi tội phạm đang lợi dụng kẽ hở của hệ thống bảo mật trong quá trình các doanh nghiệp cho phép nhân viên làm việc tại nhà để ngăn chặn sự lây lan dịch COVID-19.
Đây là số liệu tổng hợp từ công ty an ninh mạng của Mỹ Team Cymru - đơn vị có hệ thống cảm biến có quyền truy cập vào hàng triệu mạng máy tính trên thế giới. Thực trạng này cũng đã được phản ánh trong báo cáo của công ty an ninh và phần mềm VMware Carbon Black, theo đó số vụ tấn công sử dụng mã độc xảy ra trong tháng Ba mà công ty này nắm được tăng 148% so với tháng trước đó.Nhà chiến lược an ninh của VMware, Tom Kellermann khẳng định song song với đại dịch COVID-19, một "đại dịch" tấn công mạng cũng đang diễn ra vì hình thức làm việc đơn lẻ tại nhà hiện nay sẽ là mục tiêu dễ tấn công hơn so với hình thức làm việc tại môi trường công ty.
Trong khi đó, theo ông Tonya Ugoretz, chuyên gia an ninh mạng cấp cao làm việc với Cơ quan điều tra liên bang Mỹ cho biết cơ quan này đã nhận được số lượng các báo cáo về tấn công mạng cao cấp 3 đến 4 lần. Theo các chuyên gia, các nhóm bảo mật doanh nghiệp đang gặp nhiều khó khăn trong việc bảo vệ dữ liệu khi chúng được phân tán trên các máy tính gia đình với hệ thống cài đặt khác nhau và trên các máy công ty kết nối từ xa.Các quan chức và nhà nghiên cứu mạng thậm chỉ cảnh báo ngay cả những nhân viên làm việc từ xa sử dụng mạng ảo riêng (VPN), theo đó thiết lập các kênh bảo mật cho lưu thông kỹ thuật số, cũng đang gặp nhiều vấn đề về an ninh nghiêm trọng.
Các chuyên gia chỉ ra yếu tố góp phần khiến công tác bảo mật gặp nhiều trở ngại là các nguyên tắc để đảm bảo việc trao đổi thông tin an toàn, như chặn các kết nối đến các địa chỉ web đen, thường có xu hướng ít được thực hiện khi người dùng mang máy tính về nhà. Đây chính là cơ hội để tội phạm mạng thực hiện các vụ tấn công khi các mạng lưới bảo mật được cài đặt trước đó có thể bị lộ ra. Trong nhiều trường hợp, hệ thống tường lửa của các doanh nghiệp và chính sách bảo mật đều đã bảo vệ máy móc bị nhiễm virus hoặc phần mềm độc hại. Tuy nhiên, ở môi trường bên ngoài văn phòng, hệ thống bảo vệ này có thể suy yếu, khiến các thiết bị nhiễm virus có thể liên lạc với các gốc tin tặc. Điều này càng trở thên trầm trọng hơn khi số lượng sử dụng VPN gia tăng đột biến dẫn tới một số bộ phân công nghệ bị quá tải cho phép chính sách bảo mật ít nghiêm ngặt hơn. Ngay cả khi hết sức cảnh giác, người dùng máy tính tại nhà cũng gặp nhiều vấn đề với VPN. Bộ Nội vụ Mỹ cảnh báo một số tin tặc, từng xâm nhập vào VPN do công ty Pulse Secure cung cấp trước khi phầm mềm khắc phục lỗ hổng được tung ra thị trường một năm trước đây, vẫn tiếp tục sử dụng nhiều chương trình khác để duy trì sự tiếp cận đối với mạng ảo này. Ngoài ra, việc cập nhật các bảo vệ an ninh cho VPN cũng khó duy trì trong điều kiện làm việc tại nhà, vì máy tính được sử dụng thường xuyên thay vì hoạt động trong khoảng thời gian cố định cho phép VPN cập nhật các chương trình bảo mật trong lúc tắt hoặc khởi động máy tính. Theo một số chuyên gia về an ninh mạng, với động cơ nhằm chiếm đoạt tài chính, tin tặc đang lợi dụng nỗi lo ngại về đại dịch làm mồi nhử và nâng cấp các chương trình độc hại hiện có như mã độc được dùng để mã hóa các dữ liệu của mục tiêu và yêu cầu trả tiền để các dữ liệu được thoát khỏi tình trạng mã hóa này./.Tin liên quan